代理IP安全组出方向限制:实例能上网,代理转发却卡在出口
悟空代理IP 2026-10-12 71
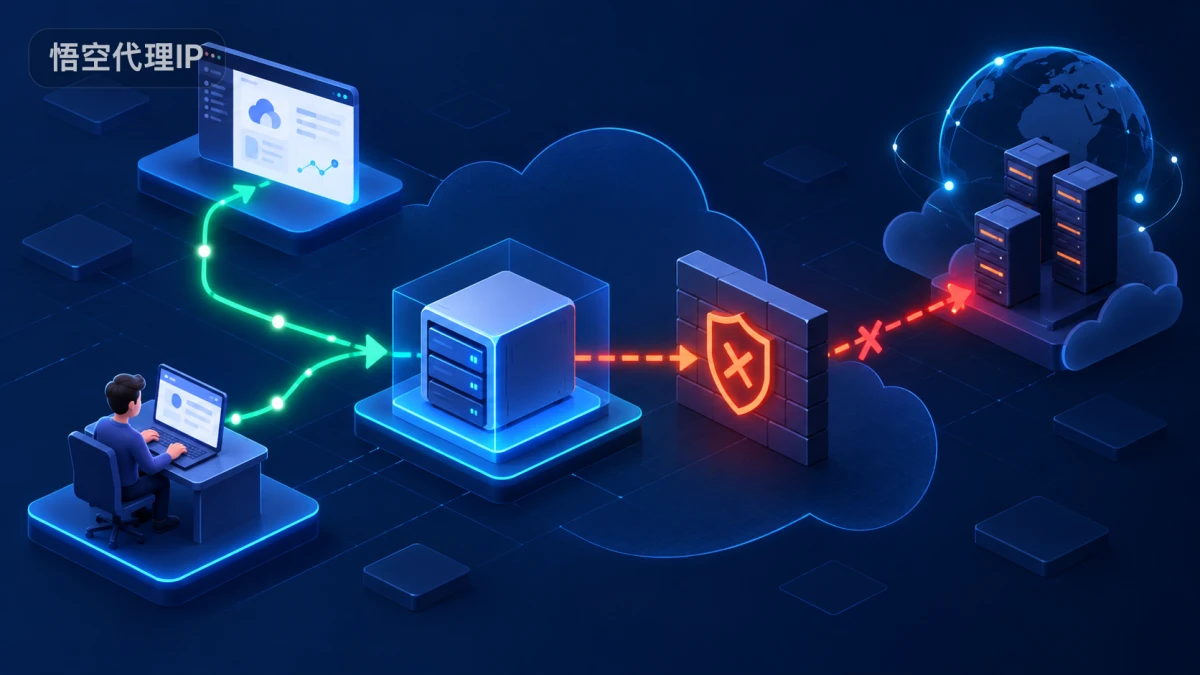
代理程序部署在云服务器上,实例本身可以登录控制台或访问少量网站,但通过代理发起的请求持续超时,常见原因是云网络安全组的出方向规则没有放行代理所需的目标、端口或协议。安全组允许“某个端口被访问”只解决入方向问题,不能证明实例能够主动连接上游代理入口。
本文针对自有云服务器、云手机或获授权的网络测试。不要为了排障把所有端口和所有地址永久放开;公网代理服务必须配合最小权限、认证、系统防火墙和审计。规则变更前保留脱敏的实例、时间和配置版本,不要在日志中写入完整账号或密钥。
先把两种方向分开
一条代理请求至少包含两条连接:
客户端 → 代理实例(入方向)
代理实例 → 上游代理入口 → 目标服务(出方向)
客户端能连上代理端口,只能说明第一条连接可能成立;代理实例还需要主动解析上游域名、建立 TCP/TLS 连接、完成协议握手和认证。安全组的出方向限制会在第二条连接开始处拦截流量,表现为超时、连接被拒绝或没有任何上游日志。
因此,不能把“安全组已放行代理监听端口”当成“代理出口已放行”。监听端口属于实例接收入站请求,上游端口属于实例向外发起连接,两者可能完全不同。
用分层证据定位到底是哪道墙
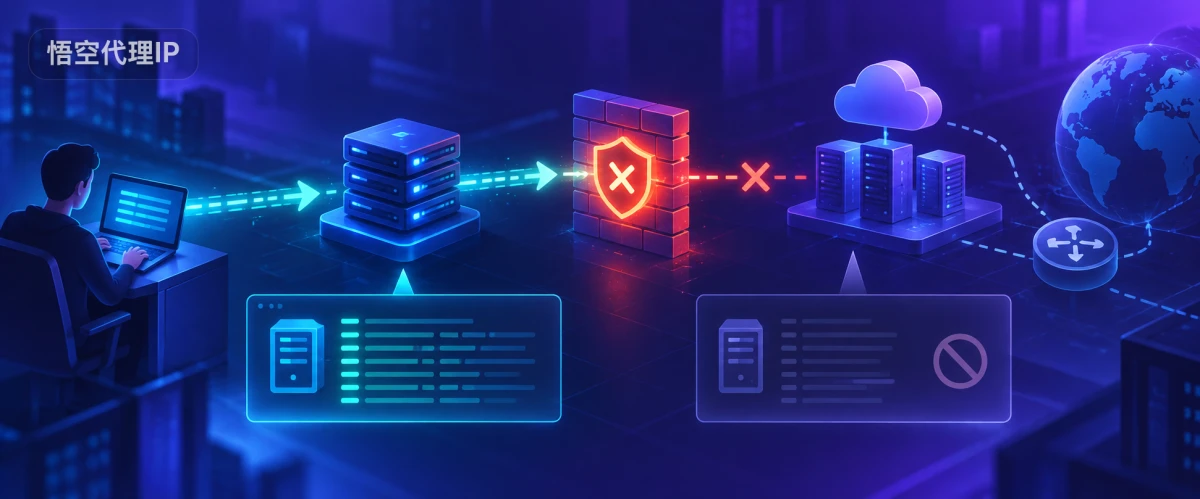
先看代理进程是否收到客户端请求
在低频、自有测试环境中发起一条请求,检查代理程序的连接日志。如果没有入站记录,先回到监听地址、入方向安全组、网络 ACL 或客户端配置;这不是出方向问题。
如果已有入站记录,但程序在连接上游前就报超时,记录上游主机、端口、协议和解析结果的脱敏版本。不要只保留应用层的“请求失败”一句话。
再从实例本机验证上游入口
使用服务商交付的上游入口和端口做一次受控连通性测试,固定一个目标,不要同时换代理资源。可按以下信号判断:
- 域名无法解析:先查云 DNS、VPC 解析配置和本机解析器;
- TCP 连接超时:检查安全组出方向、网络 ACL、路由表和出口网关;
- TCP 可连但代理握手失败:核对 HTTP、HTTPS、SOCKS5 协议与认证字段;
- 代理握手成功、目标返回 403/429:已经越过安全组出口,应转查目标站规则和访问授权。
不要用浏览器从个人电脑访问上游入口来替代实例测试。浏览器走的是另一条网络路径,无法证明代理实例拥有同样的出站权限。
最后查回程与目标响应
出方向放行后,连接还可能被系统防火墙、路由、NAT 网关或服务商白名单拦截。把实例本机的连接时间、上游返回和应用收到的结果用同一个脱敏请求编号关联。若本机能完成握手、代理服务也有响应,但客户端没有回包,再看实例的回程策略和代理程序是否正确转发。
规则检查的四个重点
1. 目的地址不是监听地址
出方向规则的目标通常是上游入口的域名解析地址或允许的网段,端口是上游服务端口;监听地址和监听端口只属于入方向。若上游使用多个地址或动态解析,应按服务商说明设计允许范围,不能只放行一次解析到的单个 IP 就假设长期稳定。
2. 协议和端口要成组
安全组放行 TCP 端口,不代表应用层代理握手一定可用。HTTP、HTTPS 和 SOCKS5 的认证方式不同;如果网络层可达但协议不匹配,错误会出现在握手阶段。修改规则时,先确认客户端、代理程序和上游入口的协议链路,再决定放行范围。
3. 出口网关可能是另一层限制
私有子网中的实例即使安全组允许出站,也可能没有 NAT 网关、默认路由或可用的公网出口。若实例只能访问 VPC 内部地址,安全组规则再宽也无法连接公网代理入口。此时需让云网络管理员核对路由和出口架构,不要把问题归咎于代理 IP 失效。
4. 系统防火墙与安全组是叠加关系
云安全组允许出站,不会自动覆盖实例内的 iptables、nftables 或主机安全软件规则。检查时应保留变更前后时间线,一次只调整一层,并在测试后恢复不必要的临时放行。不要为了验证而关闭整台服务器的防火墙。
一个最小权限的验证顺序
- 只选一台测试实例和一个已授权的上游入口;
- 确认入方向监听端口仍只允许必要客户端;
- 临时增加精确的出方向目的、端口和协议规则;
- 从实例本机完成 DNS、TCP、代理握手三段测试;
- 再从客户端发送一条低频业务请求,核对上下游日志;
- 删除不再需要的临时规则,并记录最终规则版本。
如果出方向测试已成功,而目标服务返回权限、频率限制或验证码,应停止重试并按目标方规则处理。轮换代理 IP 不能替代授权,也不能修复安全组以外的策略拒绝。
代理IP安全组出方向限制的判断要点,是确认代理实例有没有机会连接上游,而不是只看客户端能否连接监听端口。把入方向、出方向、路由、主机防火墙和代理认证分层验证,才能知道该改哪一层,也能避免用“全放开”换来短暂的假成功。