Puppeteer代理认证怎么配置?从启动参数到407排错
悟空代理IP 2026-09-12 120
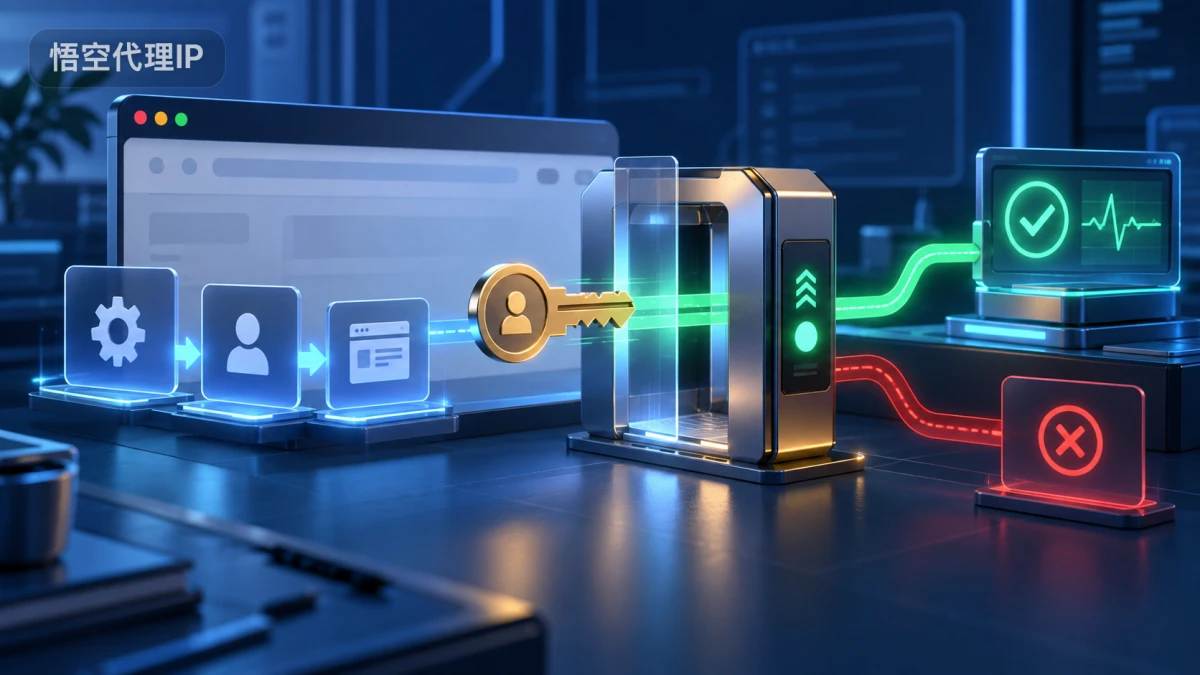
Puppeteer代理认证常见的失败,不是“浏览器不会走代理”,而是代理地址和认证凭据放错了层级:Chrome 启动时只拿到代理主机与端口,页面发出首个请求后却没有可用的用户名密码,于是返回 407 Proxy Authentication Required;也有人把账密直接拼进启动参数,既可能不被浏览器按预期处理,又会把秘密暴露在进程列表、日志或截图里。
更稳妥的组合是:用 --proxy-server 指定代理入口,在页面首次导航前调用 page.authenticate() 提供凭据,然后访问团队自有的健康检查地址做小样本验收。代理只改变网络转发路径,不代表目标网站授权,也不应用于绕过登录、频率、地区许可或访问规则。
先区分三种容易混淆的配置
| 配置 | 作用位置 | 常见错误 |
|---|---|---|
--proxy-server |
Chrome 浏览器进程 | 把用户名密码也拼进参数并写入日志 |
page.authenticate() |
当前 Page 的 HTTP 认证 | 在 goto() 之后才设置,首个请求已经失败 |
HTTP_PROXY、HTTPS_PROXY |
Puppeteer 下载浏览器等 Node 侧流程 | 误以为一定会改变已启动页面的出口 |
Puppeteer 官方文档说明,page.authenticate() 用于提供 HTTP authentication 凭据,内部会启用请求拦截,因此可能带来性能影响。官方的 BrowserContextOptions 也把 proxyServer 与 Page 级用户名密码分开描述。实际项目应先确认当前 Puppeteer 版本和代理协议,再决定使用浏览器启动参数还是独立 BrowserContext。
最小可复用的认证示例
下面示例只展示配置结构。代理主机、端口、用户名和密码均从受控环境读取,不要把真实值提交到代码仓库。
import puppeteer from 'puppeteer';

const required = [
  'PROXY_HOST',
  'PROXY_PORT',
  'PROXY_USERNAME',
  'PROXY_PASSWORD',
  'HEALTHCHECK_URL',
];

for (const name of required) {
  if (!process.env[name]) throw new Error(`Missing ${name}`);
}

const proxyServer = `http://${process.env.PROXY_HOST}:${process.env.PROXY_PORT}`;
const browser = await puppeteer.launch({
  headless: true,
  args: [`--proxy-server=${proxyServer}`],
});

try {
  const page = await browser.newPage();

  await page.authenticate({
    username: process.env.PROXY_USERNAME,
    password: process.env.PROXY_PASSWORD,
  });

  const response = await page.goto(process.env.HEALTHCHECK_URL, {
    waitUntil: 'domcontentloaded',
    timeout: 30_000,
  });

  if (!response) throw new Error('Navigation returned no response');
  console.log({status: response.status(), ok: response.ok()});
} finally {
  await browser.close();
}
HEALTHCHECK_URL 应指向团队控制或明确允许测试的端点。输出只记录状态、耗时和资源别名,不记录完整代理串、用户名、密码、Cookie 或目标响应正文。若只想取消当前页面的 HTTP 认证,可按官方接口传入 null,但取消前要确认后续请求是否仍需代理鉴权。
多页面和多账号要按 Page 管理
page.authenticate() 是 Page 级调用。新建第二个页面、弹出页或新 BrowserContext 后,不要假设旧页面的凭据会自动成为新页面的认证配置;应在每个需要访问代理的 Page 首次导航前完成认证,并为创建、认证、访问和关闭建立同一条生命周期记录。
如果不同任务需要不同代理入口,可在支持的 Puppeteer 版本中创建独立 BrowserContext,并通过 proxyServer 隔离入口,再对该 Context 里的每个 Page 设置凭据。Context 能隔离 Cookie、缓存和本地存储,但它不是凭据保险箱;秘密仍应来自受控配置,任务结束后及时关闭 Context。
批量任务不要并发创建大量页面后再统一补认证。更安全的顺序是“创建页面—认证—一次健康检查—进入任务”,首批只开少量页面。需要统一入口并由服务端调度出口时,可先核对隧道代理IP产品说明;需要较长会话或固定出口,则应根据实际订单比较住宅静态代理IP等交付方式。
407、401和超时要分层判断
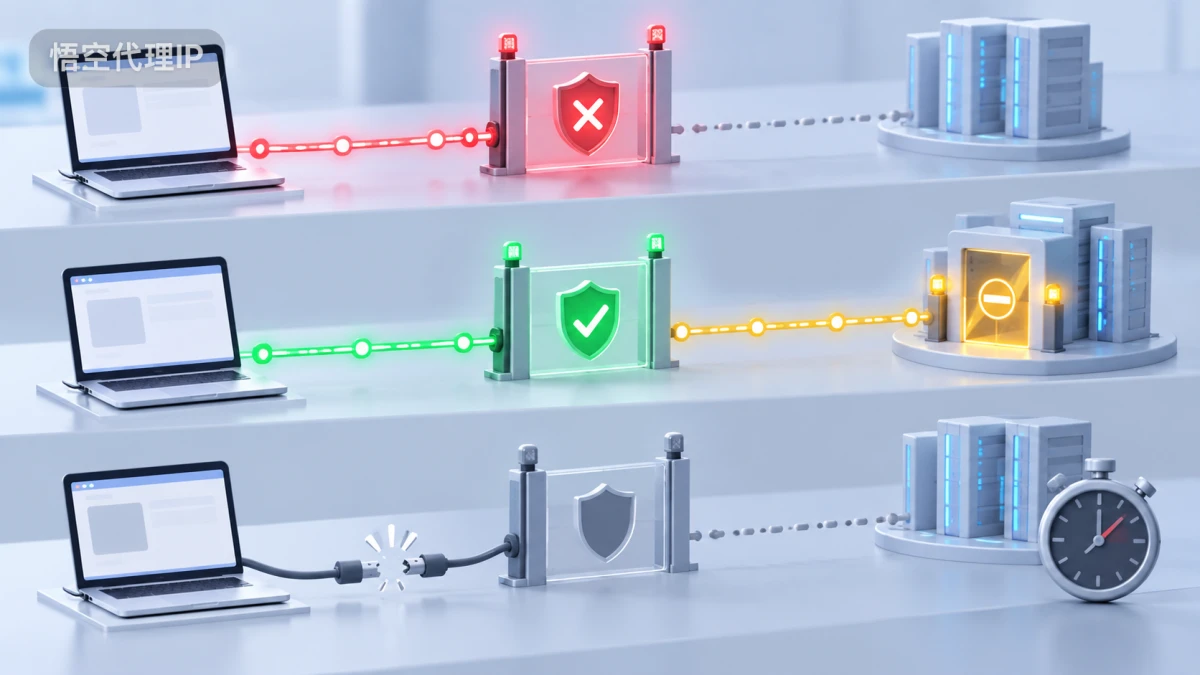
| 现象 | 优先检查 | 不要做什么 |
|---|---|---|
407 |
代理账密、来源 IP 白名单、订单状态、认证调用时机 | 反复轮换出口并重放请求 |
401 或 403 |
目标服务授权、登录态和访问规则 | 当成代理密码错误 |
| 连接超时 | 主机、端口、协议、DNS、防火墙和网络路径 | 盲目修改所有参数 |
| 页面打开但出口不符 | 代理是否真正接管、绕过列表、Context 配置 | 只看页面标题就判定成功 |
排查时先用同一套配置访问自有健康检查端点。如果这里返回 407,检查 authenticate() 是否发生在首次 goto() 前、凭据是否属于当前订单、白名单看到的是否为真实公网出口。若 TCP 尚未连通,先回到地址、端口和协议层,可结合代理IP地址和端口配置指南核对。若健康检查正常而业务目标返回 401、403、429 或验证提示,应暂停业务请求并核对授权与频率规则,不能靠换代理继续试错。
目标站本身也使用 HTTP Basic Authentication 时,要特别小心:page.authenticate() 提供的是该页面的 HTTP 认证凭据,代理和目标同时挑战且需要不同账密时,单一 Page 的配置可能无法表达完整关系。此时应先用最小测试确认挑战来源,再调整系统边界或认证方案,不要把两套密码轮流塞进同一页面猜测。
上线前做四项验收
第一,确认首个导航和子资源都经过预期代理,出口地区与订单能力一致。第二,故意使用失效的测试凭据,验证程序能把 407 分类为认证失败,而不是无限重试。第三,检查进程参数、CI 输出、错误日志和截图,确保没有完整连接串或密码。第四,比较启用认证前后的延迟与资源占用;因为认证会启用请求拦截,正式并发应以真实小样本测量,而不是直接套用无代理时的参数。
如果需要交给服务商协查,只提交时间窗口、Puppeteer 与浏览器版本、代理协议、资源别名、脱敏入口、状态码、错误阶段和少量请求 ID。完整凭据继续留在密钥系统中。
总结
Puppeteer代理认证的稳定做法,是把代理入口、Page 级凭据和目标站授权分开管理:先启动带代理入口的浏览器或 Context,再对每个 Page 在首次导航前调用 authenticate(),最后用自有端点验证 407、出口和超时。上线前补齐多页面生命周期、错误分层、秘密脱敏和性能基线,才能让问题可复现、可定位、可回退。选型时可带着协议、地区、会话时长、并发和认证方式,到悟空代理官网核对当前产品说明与订单能力。