curl 代理 HTTPS 访问怎么配?从 CONNECT 到证书报错逐项排查
悟空代理IP 2026-09-05 205
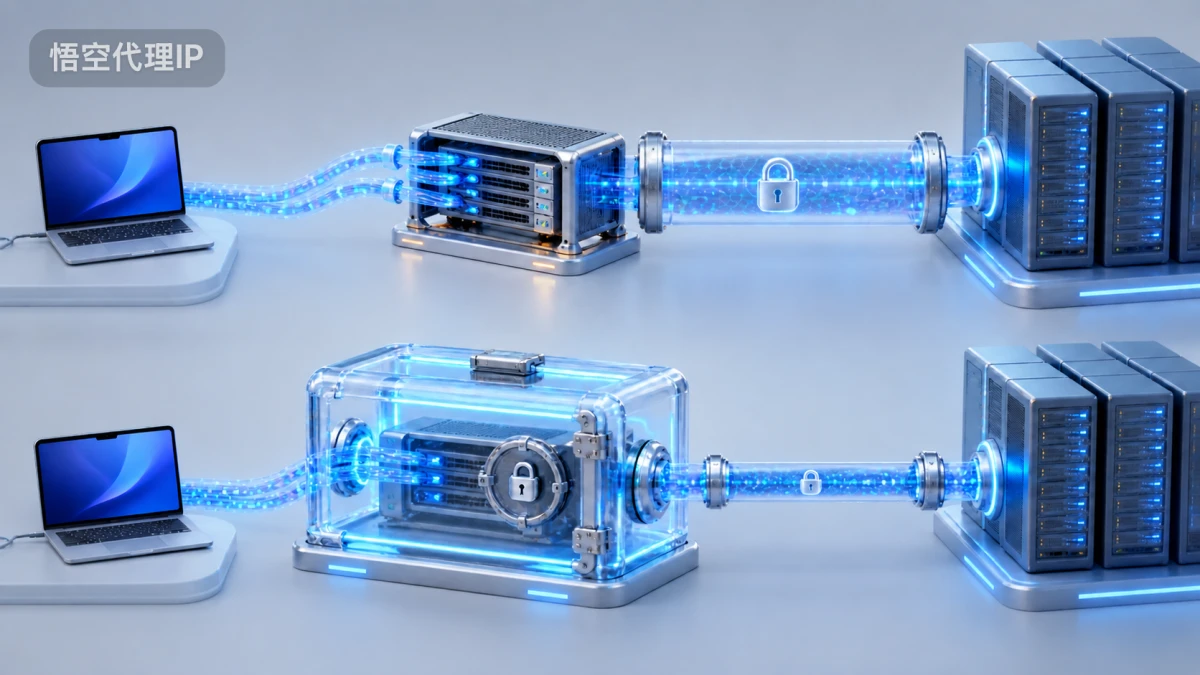
配置 curl 代理 HTTPS 访问时,最容易混淆的是两个“HTTPS”:目标网址是 https://,不代表代理入口也必须写成 https://。多数场景下,curl 可先连接 HTTP 代理,通过 CONNECT 建立隧道,再与目标站点完成 TLS 握手。如果这两层没分清,很容易把协议、鉴权和证书错误混成一个“代理不可用”。
本文只用于自有系统、公开测试页或已获授权的网络任务。代理连通不代表拥有目标访问权限;遇到 403、429、验证码或业务拒绝时,应停止请求并核对授权与规则。
先看懂两种常见链路
| 代理地址 | 访问 HTTPS 目标时的链路 | 需要校验的证书 |
|---|---|---|
http://proxy.example.com:12345 |
curl 明文连到代理,发送 CONNECT,再在隧道内与目标站建立 TLS | 目标站证书 |
https://proxy.example.com:12345 |
curl 先与代理建立 TLS,再通过代理连向 HTTPS 目标 | 代理证书和目标站证书,分开校验 |
因此,代理 URL 前缀应根据服务商交付的入口协议填写,不要根据目标 URL 猜测。看到 HTTPS 目标就把一个 HTTP 入口改成 https://,反而可能在与代理握手时立即失败。还不确定入口类型时,可先核对代理 IP 协议类型不匹配排查。
用一条最小命令验证
以 HTTP 代理入口访问自有 HTTPS 健康页为例:
curl --proxy "http://proxy.example.com:12345" \
  --proxy-user "USER:PASS" \
  --connect-timeout 10 \
  --max-time 30 \
  --show-error \
  "https://service.example.com/health"
--proxy 或 -x 指定代理入口,--proxy-user 或 -U 用于代理鉴权。示例里的主机、端口和账密都是占位符。生产环境应从权限受控的配置或凭据工具读取密码;不要把完整代理 URL 写进共享脚本、命令历史、CI 日志或工单。
先访问自有健康页,再访问自有出口回显页,最后才测试已授权业务。每次只改一个参数,并保留时间、curl 版本、脱敏入口别名、HTTP 状态码和退出码。
两层 TLS 证书不要混着修
如果代理入口本身是 HTTPS,curl 会把代理的 TLS 校验和目标站的 TLS 校验分开处理:
curl --proxy "https://proxy.example.com:12345" \
  --proxy-cacert "/secure/path/proxy-ca.pem" \
  --cacert "/secure/path/target-ca.pem" \
  "https://service.example.com/health"
--proxy-cacert 只用于验证 HTTPS 代理,--cacert 用于验证 HTTPS 目标。两者的证书链和主机名不一定相同。不要用 -k 或 --proxy-insecure 作为长期修复;这会绕过对应层的身份校验。正确做法是检查系统时间、主机名、CA 链、中间证书和 curl 的 TLS 后端。
环境变量适合统一配置,但要防止意外绕行
局部测试优先显式使用 --proxy,因为命令行参数会覆盖代理环境变量,更容易复现。需要为进程统一设置时,可按 curl 的规则使用 https_proxy、ALL_PROXY 和 NO_PROXY,但要检查大小写、配置优先级与继承范围。
NO_PROXY 匹配到目标后,请求会绕过代理;这是“curl 显示成功,但出口没变”的常见原因。上线前要分别验证“必须走代理”和“必须直连”的目标,避免一个过宽的绕行规则改变真实链路。
按失败阶段排查,比盲目换 IP 更快
| 现象 | 优先判断 | 下一步 |
|---|---|---|
| 代理主机无法解析 | 入口域名、DNS 或配置注入错误 | 在直连环境核对域名,不要固定临时解析 IP |
| 连接超时或被拒绝 | 端口、防火墙、入口可达性 | 降到单条请求,检查安全组和当前订单 |
返回 407 Proxy Authentication Required |
代理鉴权失败 | 检查账密、白名单和鉴权方式 |
| CONNECT 被拒绝 | 代理不允许目标主机或端口 | 核对产品能力与授权目标,不要反复重试 |
| 证书校验失败 | 代理 TLS 层或目标 TLS 层 | 用 -v 确认失败主机,再修复对应 CA 链 |
| 已收到目标站 403/429 | 链路可能已通,业务权限或频率更可疑 | 停止扩大请求,核对规则 |
curl -v 可以帮助区分“连代理”、“CONNECT”和“目标 TLS”阶段,但详细日志也可能带出主机、请求头和网络环境信息。共享前必须删除 Proxy-Authorization、Cookie、Token、完整入口和可重放的业务参数。基础主机、端口和鉴权还没确认时,可先参考代理 IP 设置教程。
还要分开“传输成功”与“业务成功”。curl 退出码为 0,只能说本次传输按命令要求完成;HTTP 200 的响应体仍可能是登录页、风险提示或空数据。验收脚本应同时检查退出码、HTTP 状态码、内容类型和一个稳定的业务字段,并为响应体设置合理上限。出现异常时保存脱敏摘要,不保存完整敏感页面。
curl 代理 HTTPS 访问的通过标准不是“命令没报错”,而是代理协议与入口一致、鉴权通过、CONNECT 链路正常、两层证书均按需验证,且自有出口回显结果符合订单规则。需要核对实际入口协议或端口时,应以当前产品文档和订单信息为准,也可到悟空代理官网核对后再进行小流量验收。